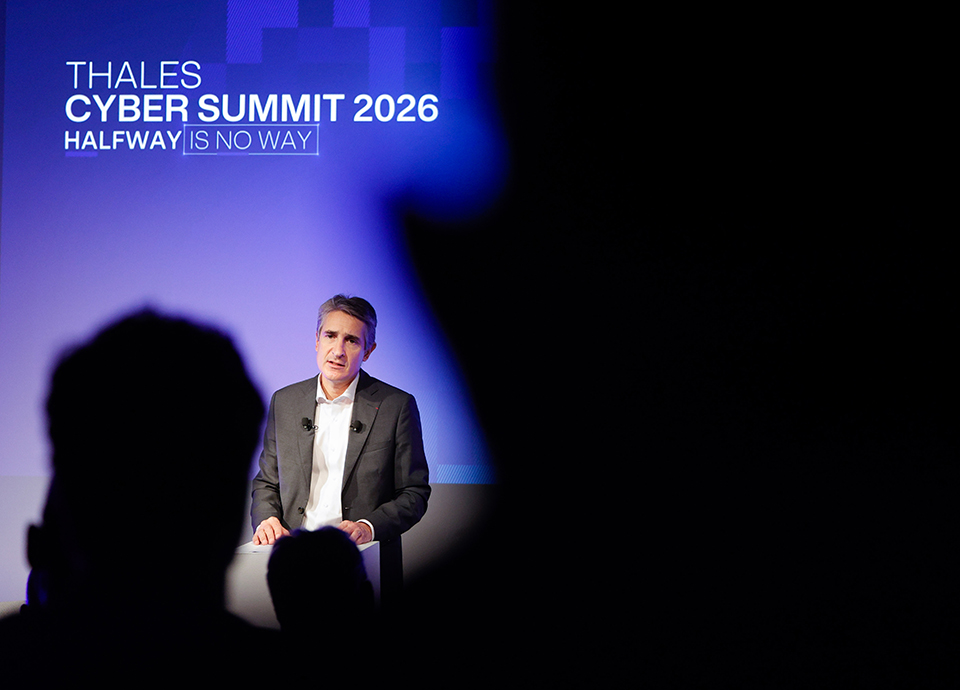
A inteligência artificial (IA)está a mudar a forma como os ataques informáticos estão a acontecer. Mais frequentes, com maior persistência e maior poder de ultrapassar os atuais sistemas de segurança. Tendo em conta este novo mundo, a multinacional francesa Thales organizou em Paris, esta quinta-feira, 1 de outubro, um encontro onde apresentou novas soluções para a defesa cibernética de empresas e estados e, ao mesmo tempo, mostrar o atual panorama de ataques e ameaças potenciadas pela IA. E ainda alertou para o tsunami que aí vem: a computação quântica.
Apesar das ameaças, Patrice Caine, CEO da Thales mostra-se otimista: “A boa notícia é que a inteligência artificial pode ser usada para defender com a mesma escala e velocidade de quem ataca”.
Sob o lema “Halfway is No Way” [metade do caminho não é o caminho, numa tradução livre], Patrice Caine fez questão de lembrar que a importância que é hoje dada à cibersegurança não era tão óbvia há 10 anos. “De facto, é uma questão estratégica para as organizações, para as empresas, para os governos e para as administrações porque é assustador ver a velocidade a que estes ciberataques crescem todos os dias”.
Caine reforçou a ideia do aumento considerável da escala de atacantes, indicando que há alguns anos para fazer cibertaques sofisticados era necessária uma equipa de peritos, mas atualmente, qualquer individuo pode ir à dark web encontrar armas cibernéticas prontas a usar “e bastante eficientes”, sublinhou, reforçando a mudança que existe, atualmente, na natureza dos atacantes. “No passado, todos supúnhamos que eram cibercriminosos à procura de dinheiro. Claramente já não é o caso. Continuam a ser cibercriminosos, claro, mas são também atores estatais que lançam ciberataques e não apenas contra instituições governamentais, mas também contra empresas privadas, em particular quando estas prestam serviços críticos”. O responsável indicou também que estes ataques já não procuram obter dinheiro, mas sim ter acesso aos sistemas das organizações para as impedir de funcionar.
Horizonte temporal mudou
Patrice Caine referiu ainda uma outra mudança na área da ciberdefesa, denominada de horizonte temporal. “Até agora, se a encriptação funcionasse, os dados eram considerados seguros, mas hoje já não é verdade. Todos conhecemos a frase “harvest now, decrypt later” [colher agora, desencriptar mais tarde], isso significa que os dados encriptados estão a ser recolhidos hoje, sobretudo por atores estatais, para serem desencriptado daqui a uns, quando os computadores quânticos surgirem. Assim, a proteção que funciona hoje não pode ser revertida amanhã. Quanto mais depressa mudarmos para a criptografia pós-quântica, menos teremos a perder no futuro”, alertou.
Na apresentação, Caine alertou ainda as administrações das empresas, “quando um ataque pára uma linha de produção, perturba um serviço nacional ou destrói a reputação da empresa, é evidente que não se trata de uma questão apenas para o diretor de informática, é preocupação para o conselho de administração da empresa”.
Por fim, o CEO da Thales referiu que a cibersegurança é um alvo em movimento. “Ninguém pode prometer uma proteção perfeita, mas cada brecha deixada aberta é uma intrusão facilitada e um impacto potencialmente maior. A resposta não é mais uma ferramenta, mas sim o conceito de plataforma”, explicou justificando que a coerência na cibersegurança é cada vez mais importante.
Thales apresenta soluções com IA, mas já alerta para o perigo quântico
/
A inteligência artificial está a mudar a velocidade, frequência e tipologia dos ataques informáticos. Mas já se olha para ameças mais poderosas.